Laatste update: 14 oktober 2026
Sinds de nacht van zondag 11 op maandag 12 oktober 2026 zijn verschillende grote supermarktketens in Frankrijk, waaronder Intermarché, Leclerc, Super U en in mindere mate Carrefour Market en Monoprix, slachtoffer geworden van een grootschalige cyberaanval op hun koelinstallaties.
De aanval trof volgens recente berichtgeving honderden filialen verspreid door het land. Nieuwe informatie bevestigt dat minstens 300 Intermarché en Netto-winkels, 80 vestigingen van Super U, 80 Carrefour-supermarkten, circa 30 Monoprix-filialen en meerdere Leclerc-winkels zijn getroffen. Thierry Cotillard, voorzitter van Les Mousquetaires (Intermarché, Netto), schat de landelijke schade op "tientallen miljoenen euro's". Bij Coopérative U (Super U) geldt dat slechts een minderheid van de 80 geraakte winkels daadwerkelijk producten verloor.
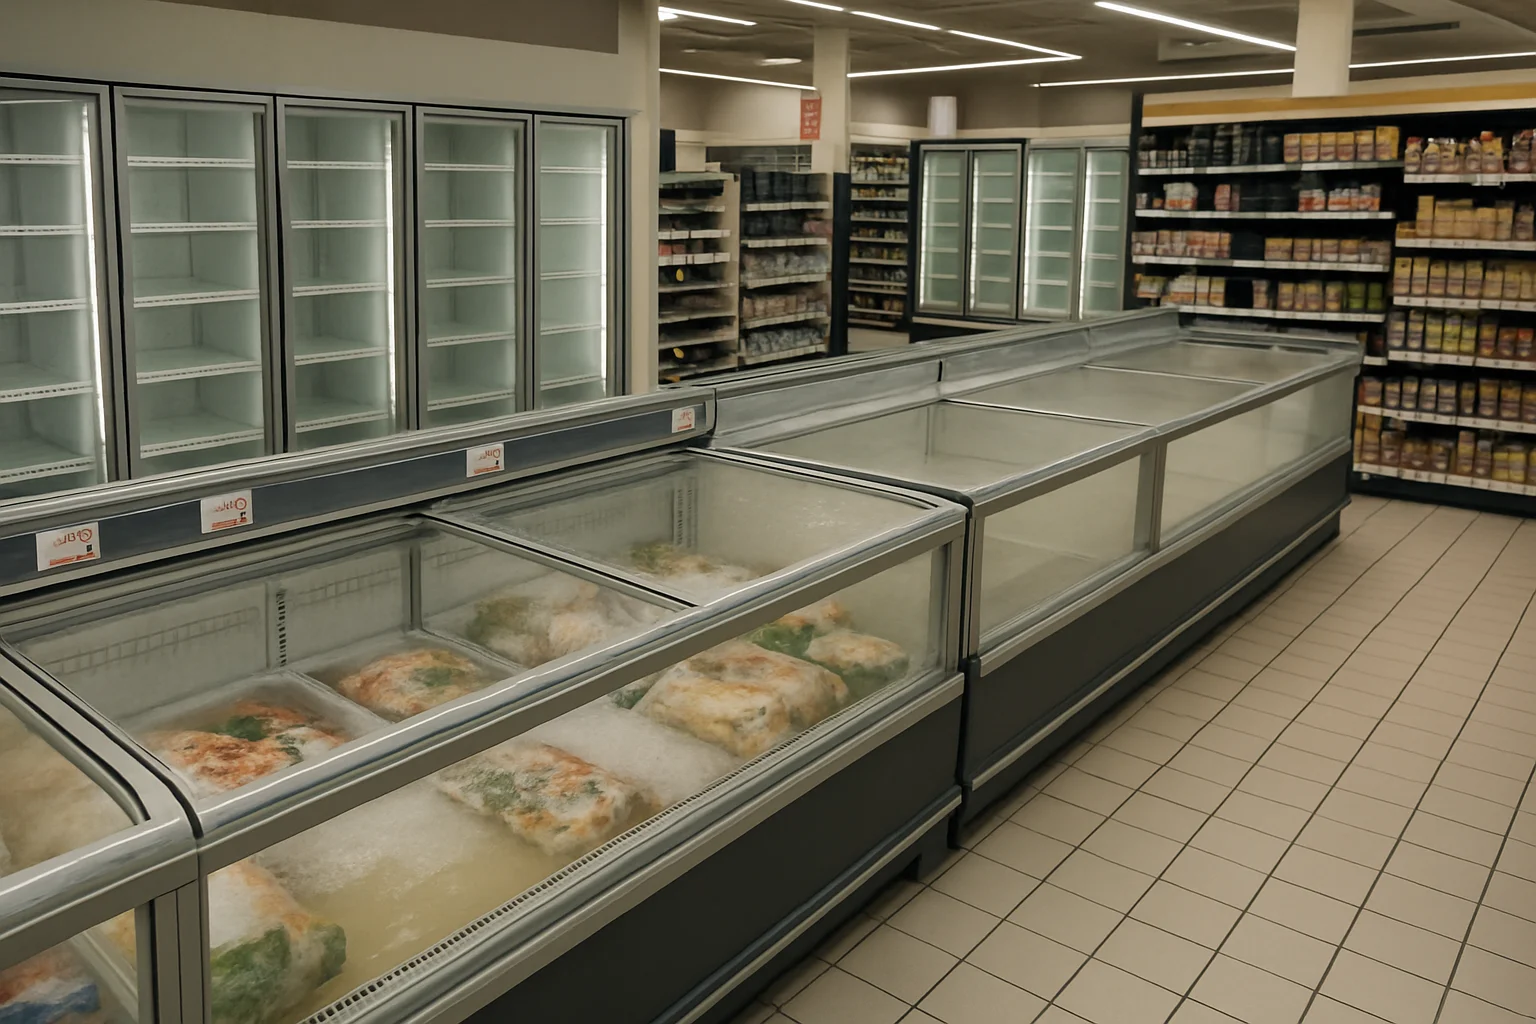
Hackers verkregen op afstand toegang tot de koel- en vriesinstallaties via kwetsbaarheden in apparatuur van de Deense fabrikant Danfoss. Hierbij werd in veel gevallen niet alleen het koelingsproces uitgeschakeld, maar zijn systemen daadwerkelijk tot verwarmen aangezet, met als gevolg dat de temperatuur in sommige vriezers opliep tot 50°C – waardoor voorraden onherstelbaar werden vernietigd.
Naast Danfoss zijn volgens het Franse overheidscentrum CERT-FR inmiddels ook koelcontrollers van Copeland xweb en Dixell xweb het doelwit geworden van compromitterende aanvallen. Het gaat dus niet alleen om de bekende Danfoss AK-SM en AK-SC series. CERT-FR waarschuwt bovendien dat de aanvalscampagnes waarschijnlijk nog actief zijn. Een directe maatregel bestaat uit het uitschakelen van directe internettoegang voor koelinstallaties, alle apparatuur grondig controleren en – indien nodig – de fabrieksinstellingen herstellen voordat systemen opnieuw achter beveiligde toegang worden geplaatst.
De oorzaak van de succesvolle aanval wordt toegeschreven aan oude, onvoldoende beveiligde versies en apparatuur die buiten de standaard beveiligingssystemen om via het internet (en soms mobiele 3G-verbindingen) te benaderen waren. Hoewel Danfoss inmiddels in versie R4.2 beveiligingsupdates heeft doorgevoerd, zijn veel getroffen apparaten ouder, verlopen en ontvangen ze geen patches meer.
Nieuwe details uit Mirepoix (Ariège): Op maandag 12 oktober werd het Super U-filiaal in Mirepoix geconfronteerd met een 'ongekend incident'. De eerste melding vanuit het beveiligingssysteem kwam om 02:00 uur binnen, waarna direct werd vastgesteld dat er sprake was van een onbekende storing. Een externe koeltechnicus arriveerde rond 06:00 uur. Pas om 07:00 uur werd duidelijk dat het ging om een landelijke cyberaanval waarbij meer dan 350 supermarkten alle formules getroffen waren. Om gezondheidsrisico’s door koelketingbreuk te voorkomen, zijn vrijwel alle versproducten uit de koelschappen vernietigd — met name vlees, diepvriesproducten en zuivel werden al rond de middag verwijderd en weggegooid. De totale schade voor deze ene locatie bedraagt circa €90.000. Daarbij is belangrijk te melden dat de voorraad in de reserves en de koelcellen (chambres froides) niet door de aanval werd geraakt, zodat een deel van het assortiment sneller weer beschikbaar werd gesteld voor klanten. Het incident was technisch rond 09:00 uur ten einde, maar toen was de schade aan goederen al niet meer te herstellen.
De gevolgen zijn niet overal even groot: bij Coopérative U (Super U) waren volgens de directie 80 van de ongeveer 2.000 vestigingen daadwerkelijk geraakt, waarbij in de meeste gevallen grotere schade werd voorkomen doordat personeel snel ingreep en het koelsysteem handmatig corrigeerde. Hierdoor is bij het merendeel van deze winkels de koudeketen niet onderbroken.
De logistieke nasleep is fors: winkelmanagers verwachten dat het aanvullen van de diepvries- en versafdelingen enkele dagen in beslag kan nemen, mede doordat distributiecentra nu in korte tijd veel vervangingsorders moeten verwerken. Er wordt gewaarschuwd voor lokale tekorten aan specifieke producten, maar een landelijke voedselcrisis wordt uitgesloten.
De aanval blijft niet beperkt tot winkels: ook vleesgroothandels en horecagroothandel Metro meldden problemen met hun koelingen, al is de volledige schade nog niet vastgesteld.
Het Parijse parket heeft een onderzoek geopend en de zaak toevertrouwd aan het Office anticybercriminalité, onder meer om de omvang van de voedsel- en materiële schade te meten. Ook internationale instanties zijn geïnformeerd omdat vergelijkbare aanvallen eerder dit jaar in andere landen werden gezien. Cybersecurityexperts verschillen van mening over de technische complexiteit van de aanval: waar sommigen spreken van een 'bepaald niveau van verfijning', wijzen anderen op achterstallige updates als voornaamste oorzaak. Danfoss benadrukt inmiddels het belang van up-to-date firmware en adviseert om oudere systemen tijdig te migreren naar nieuwere oplossingen met actuele beveiliging.
De Nationale Cyberbeveiligingsautoriteit (Anssi) blijft betrokken en leveranciers en winkeliers wordt dringend geadviseerd alle koelsystemen goed te controleren op ongepatchte software en direct te updaten. Het blijft onduidelijk hoelang het herstel voor alle getroffen winkels zal duren, maar de meeste ketens verwachten binnen enkele dagen aanzienlijke verbeteringen.
Praktisch: Heeft uw winkel of organisatie vergelijkbare koelinstallaties (Danfoss, Copeland xweb of Dixell xweb), volg dan de adviezen van CERT-FR direct op: verwijder internettoegang, controleer systemen, herstel de oorspronkelijke instellingen en zorg voor een goed beveiligde opstelling voordat u weer verbindt. De campagnes zijn mogelijk nog actief.
Reacties ()
Log in om mee te doen aan het gesprek en een reactie achter te laten!